تحذيرات من هجمات إلكترونية مدعومة بالذكاء الاصطناعي على المملكة المتحدة
لندن – حذر رئيس المركز الوطني للأمن السيبراني في المملكة المتحدة، ريتشارد هورن، من أن البلاد قد تواجه هجمات إلكترونية تعتمد على الذكاء الاصطناعي تستهدف بنيتها التحتية الحرجة بحلول عام 2028. تأتي هذه التحذيرات في ظل تزايد استخدام الدول والمجرمين، بما في ذلك الصين وروسيا، لهذه التكنولوجيا في أنشطتهم السيبرانية.
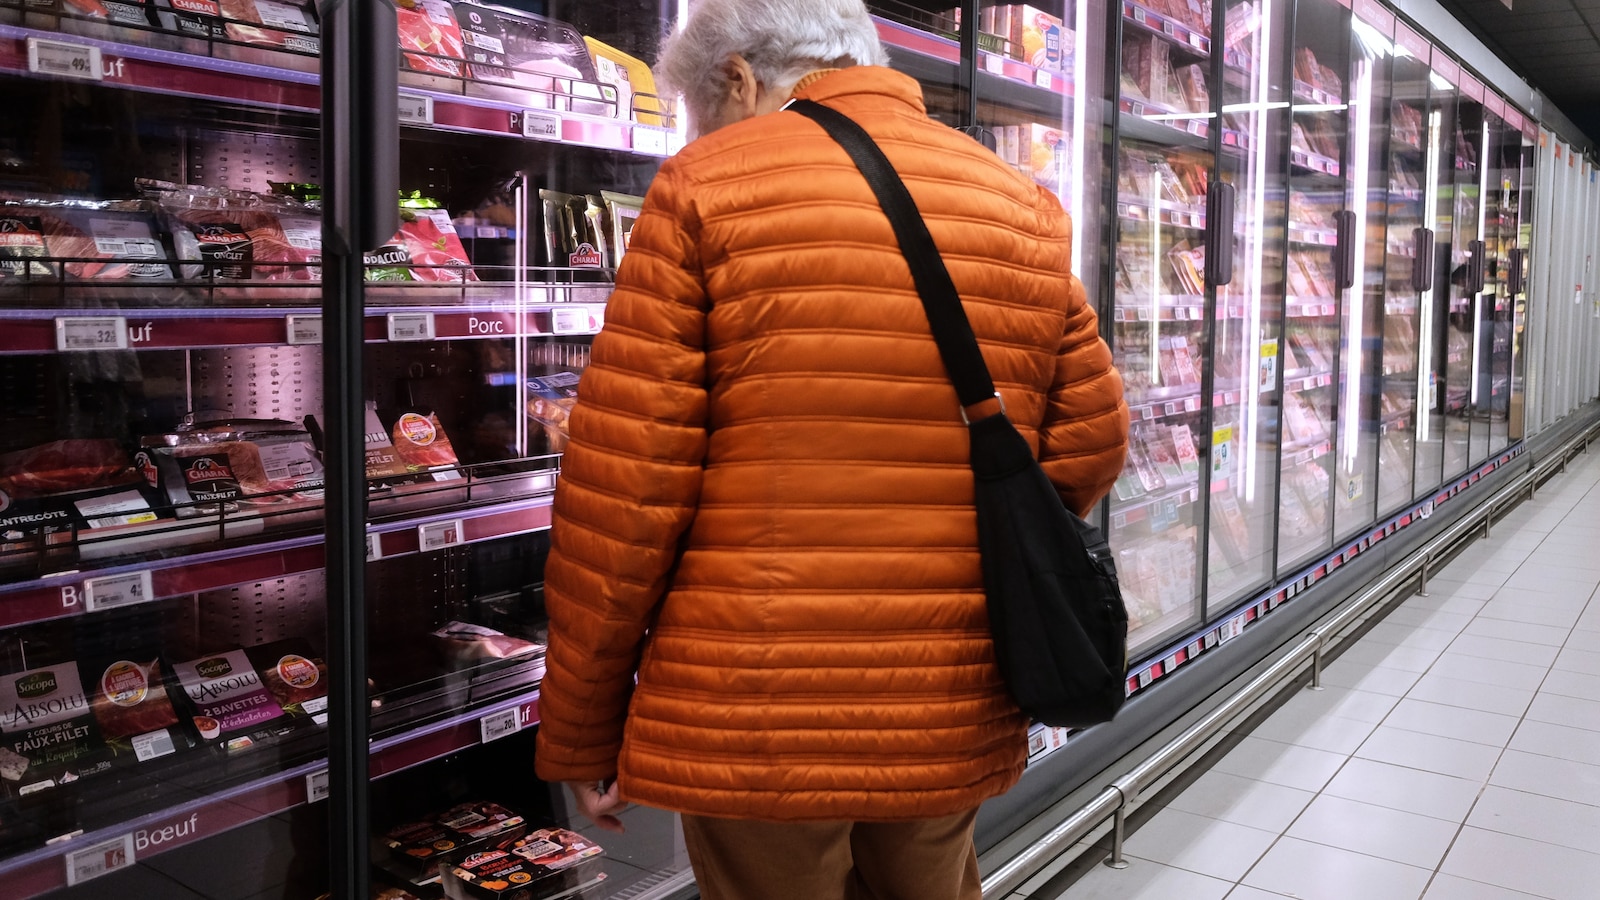
أوضح هورن أن هذه الهجمات قد تشمل برامج ضارة مدعومة بالذكاء الاصطناعي، مما يسمح باكتشاف واستغلال “الثغرات التي تم التسامح معها لفترة طويلة” بشكل لم يكن ممكنًا من قبل. وأشار إلى أن إحدى هذه الثغرات تم اكتشافها في وحدات التبريد التي استهدفها القراصنة، مما أدى إلى ارتفاع درجات الحرارة وتسبب في ذوبان الطعام.
في كلمة له بمناسبة نشر التقرير السنوي للمركز، أكد هورن أن قادة الأعمال والمنظمات الذين “تساهلوا في استخدام التكنولوجيا الرخيصة” سيتعين عليهم تفسير أسباب نقص المواد الغذائية في الأسواق، وانقطاع الكهرباء، وإفلاس الشركات إذا لم يستثمروا في الأمن السيبراني أو يقوموا بتحديث تقنياتهم القديمة.
وأشار التقرير إلى أن الأنشطة السيبرانية الصينية تعتبر “التحدي السيبراني الأكثر تعقيدًا واستدامة” الذي تواجهه المملكة المتحدة، بينما ستستخدم كل من روسيا والصين الذكاء الاصطناعي بانتظام لتحقيق أهدافهما الجيوسياسية. كما ذكر هورن أن روسيا تقوم بتنفيذ حملات سيبرانية متعمدة تبقى دون عتبة النزاع المسلح، بينما تنفذ إيران هجمات ضد المملكة المتحدة تستهدف أفرادًا يعتبرون تهديدًا للحكومة الإيرانية.
من المرجح أن يؤدي استخدام الدول والمجرمين للذكاء الاصطناعي إلى زيادة نطاق وكفاءة العمليات العدائية، لكن التقرير أشار إلى أن الذكاء الاصطناعي من المرجح أن يُستخدم لتعزيز وتوسيع التكتيكات والأساليب الحالية بدلاً من اكتشاف ثغرات جديدة.
قال هورن إن التكنولوجيا “تدعم أتمتة العمليات الفيزيائية الحيوية للحياة الحديثة”، مثل التحكم في الكهرباء، وأبواب السدود في مرافق المياه، وعمليات السدود، وخطوط الإنتاج، وأنظمة التدفئة والتبريد. وأوضح أن الهجمات الأخيرة على أنظمة التبريد في المتاجر الفرنسية أظهرت كيف يمكن للمهاجمين استغلال البنية التحتية المدنية بسهولة.
أثرت الهجمات على الثلاجات في جميع أنحاء أوروبا، بما في ذلك المملكة المتحدة، حيث عمل خبراء الأمن من المركز الوطني للأمن السيبراني “طوال الليل” للتواصل مع المنظمات التي تمتلك التكنولوجيا الضعيفة. وأكد هورن أن أنظمة التبريد في فرنسا تعرضت للهجوم لأنها كانت تستخدم تكنولوجيا قديمة مرتبطة مباشرة بالإنترنت بكلمات مرور افتراضية.
في الأسبوع الماضي، عملت الحكومات والشركات على تحديثات أمنية عاجلة بعد اكتشاف الذكاء الاصطناعي لثغرات في لغة برمجة حيوية تشكل 70% من المواقع الإلكترونية عالميًا. الثغرتان الحرجة اللتان حددتهما الذكاء الاصطناعي قد تسمحان للمهاجمين بالحصول على وصول غير مصرح به إلى المواقع، مما قد يمكنهم من التحكم عن بُعد في خادم ويب دون الحاجة إلى كلمة مرور.
أشارت المملكة المتحدة إلى أن روسيا قد هاجمت بالفعل بنية تحتية حيوية في أوروبا، حيث أفادت دول الاتحاد الأوروبي بأن جهاز الأمن الفيدرالي الروسي كان وراء هجوم على شبكة الطاقة في بولندا في ديسمبر 2025. لو كانت الهجمة ناجحة، لكان 500,000 شخص قد فقدوا الكهرباء خلال فصل الشتاء.
تقدر التكلفة السنوية للأنشطة السيبرانية الضارة في المملكة المتحدة بنحو 20 مليار دولار، وفقًا للمركز الوطني للأمن السيبراني. في عام 2025، تكبدت شركة جاجوار لاند روفر خسائر مباشرة تجاوزت 260 مليون دولار نتيجة هجوم سيبراني أثر أيضًا على الموردين وأضر بالاقتصاد البريطاني.
قالت آن كيست-باتلر، مديرة وكالة GCHQ البريطانية، التي يُعتبر المركز الوطني للأمن السيبراني جزءًا منها: “نحتاج إلى أن تتخذ كل منظمة في المملكة المتحدة إجراءات الآن. ليس فقط لحماية عملائها وخدماتها وسبل عيشهم، ولكن لأن الأمن السيبراني أصبح جزءًا من الدفاع الأمامي لأمتنا.”
وأضافت أن ذلك يتضمن تنفيذ تدابير أمنية أساسية وفعالة مثل التأكد من تحديث الأجهزة، وتحديد وصول المسؤولين إلى الأنظمة، والاحتفاظ بنسخ احتياطية من الملفات والبيانات الهامة.